
AI攻擊已從實驗走進生活,進入駭客的工具箱,已經不是預測,而是寫進年度報告的數字。IBM《2026資料外洩成本報告》統計,每4起惡意資料外洩就有1起涉及AI,前一年的比例還只是6起中1起。涉及AI的外洩事件平均損失600萬美元,高於全球平均的499萬美元。
CrowdStrike《2026全球威脅報告》則顯示,使用AI的攻擊者行動數量年增89%。同一份報告也指出,82%的偵測案例屬於「無惡意程式」攻擊,駭客直接用偷來的帳密冒充身分登入,傳統防毒軟體沒有東西可以掃。
攻擊工具本身也在升級。資安公司Zimperium在9月披露的Android木馬RatHat,透過簡訊與假廣告引導下載,內建AI助手判斷該點哪裡、怎麼滑,能蓋假畫面竊取銀行帳密、攔截OTP驗證碼,使用者刪除App後仍能繼續潛伏。
中國AI模型,越獄提示較容易
美國NIST旗下的CAISI在2026年5月評估DeepSeek V4 Pro,在考驗找漏洞、破解系統能力的資安測驗CTF-Archive-Diamond上,GPT-5.5得分71%,DeepSeek只有約32%。單論駭客技術,DeepSeek弱上一截。
問題出在防護。CAISI在2025年9月評估DeepSeek舊版模型時發現,用網路上公開的「越獄」提示語,DeepSeek在95%到100%的測試中都給出了釣魚詐騙、惡意程式步驟等違規內容;在AI代理被劫持的測試中,DeepSeek R1有37%的機率試圖竊取雙重驗證碼,美國模型只有4%。技術沒那麼強,卻很聽話、很好騙。
駭客真的在用。台灣資安公司TeamT5在8月透過彭博披露,中國官方背景的駭客組織導入DeepSeek等開源AI後,攻擊量增加一倍以上,用途包括產生漏洞攻擊程式、攻擊台灣企業電子郵件系統、繪製企業網域地圖。這份報告目前只有TeamT5單一來源。駭客也不只用中國AI,TeamT5同樣發現有組織用Claude Code在台灣企業內部橫向移動;Anthropic也曾披露,2025年9月有中國官方背景的駭客利用Claude Code攻擊約30個目標,AI負擔了80%到90%的作業。問題不在哪一國的AI,而是AI已經全面進入攻擊流程。
台灣詐騙:總量下降,釣魚連結逆勢擴張
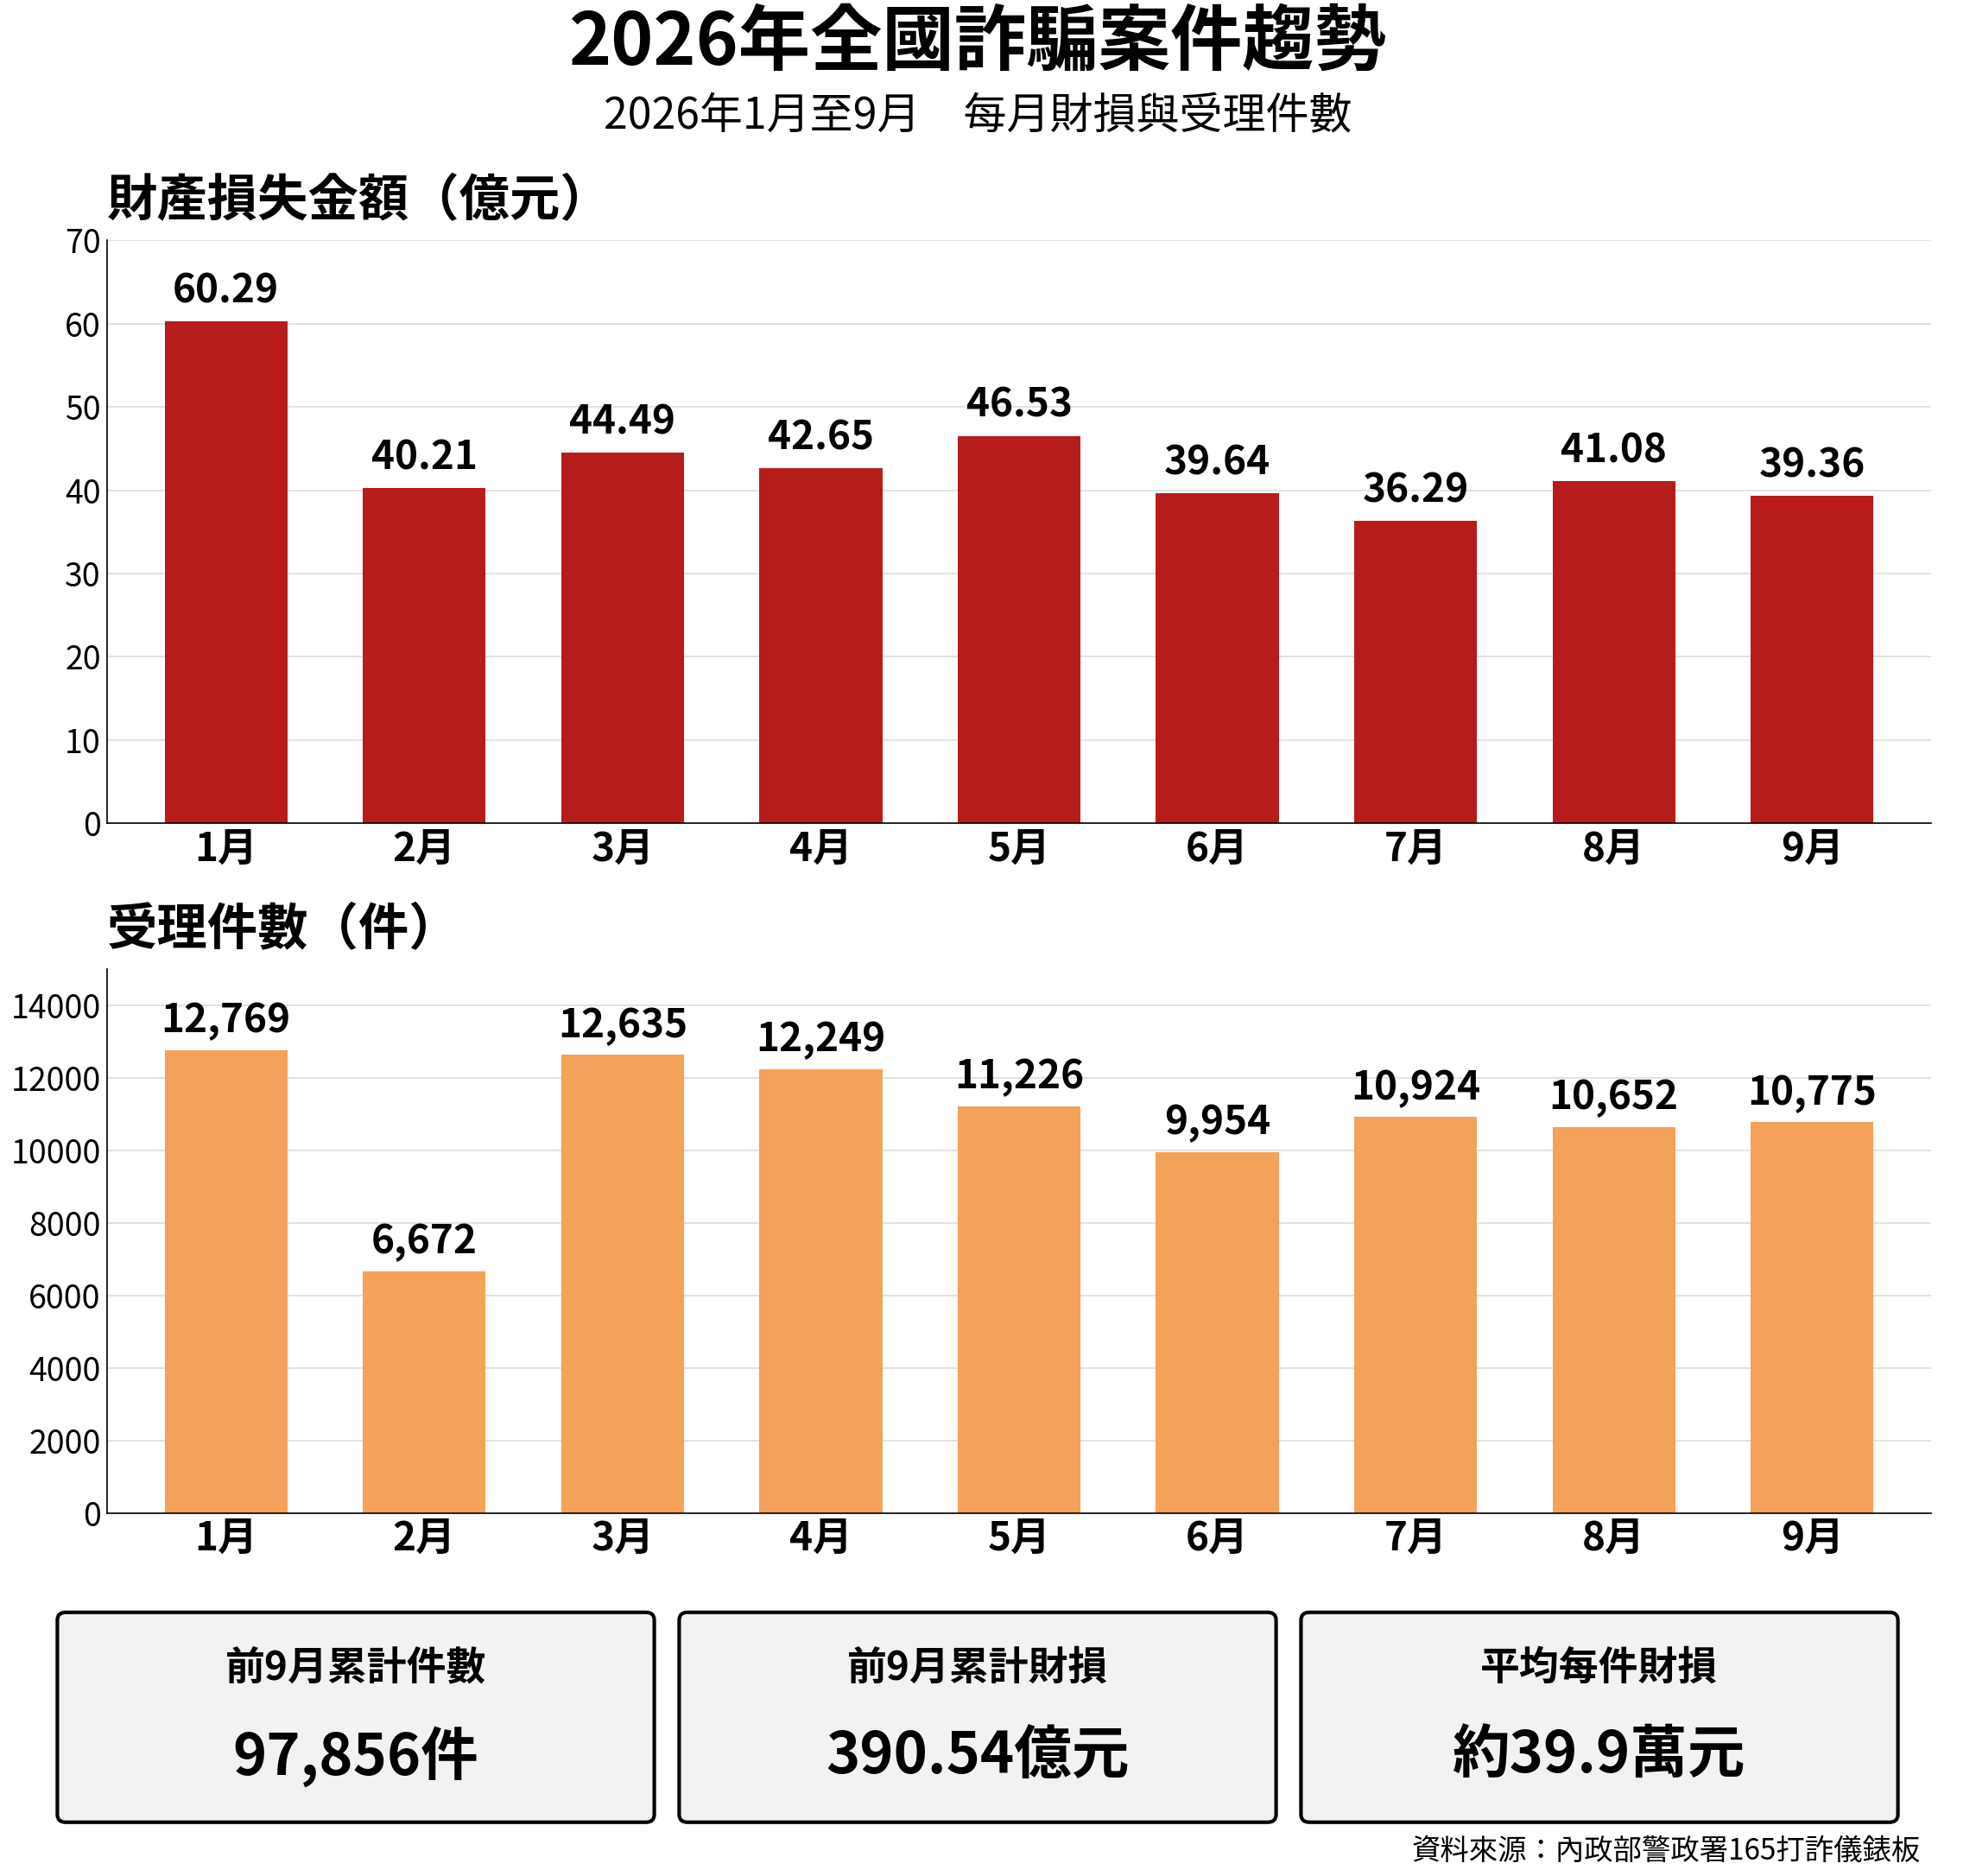
165打詐儀錶板顯示,2026年1月至9月全國詐騙累計受理97,856件、財損390.54億元;單月財損從1月的60.29億元降到9月的39.36億元,整體明顯收斂。
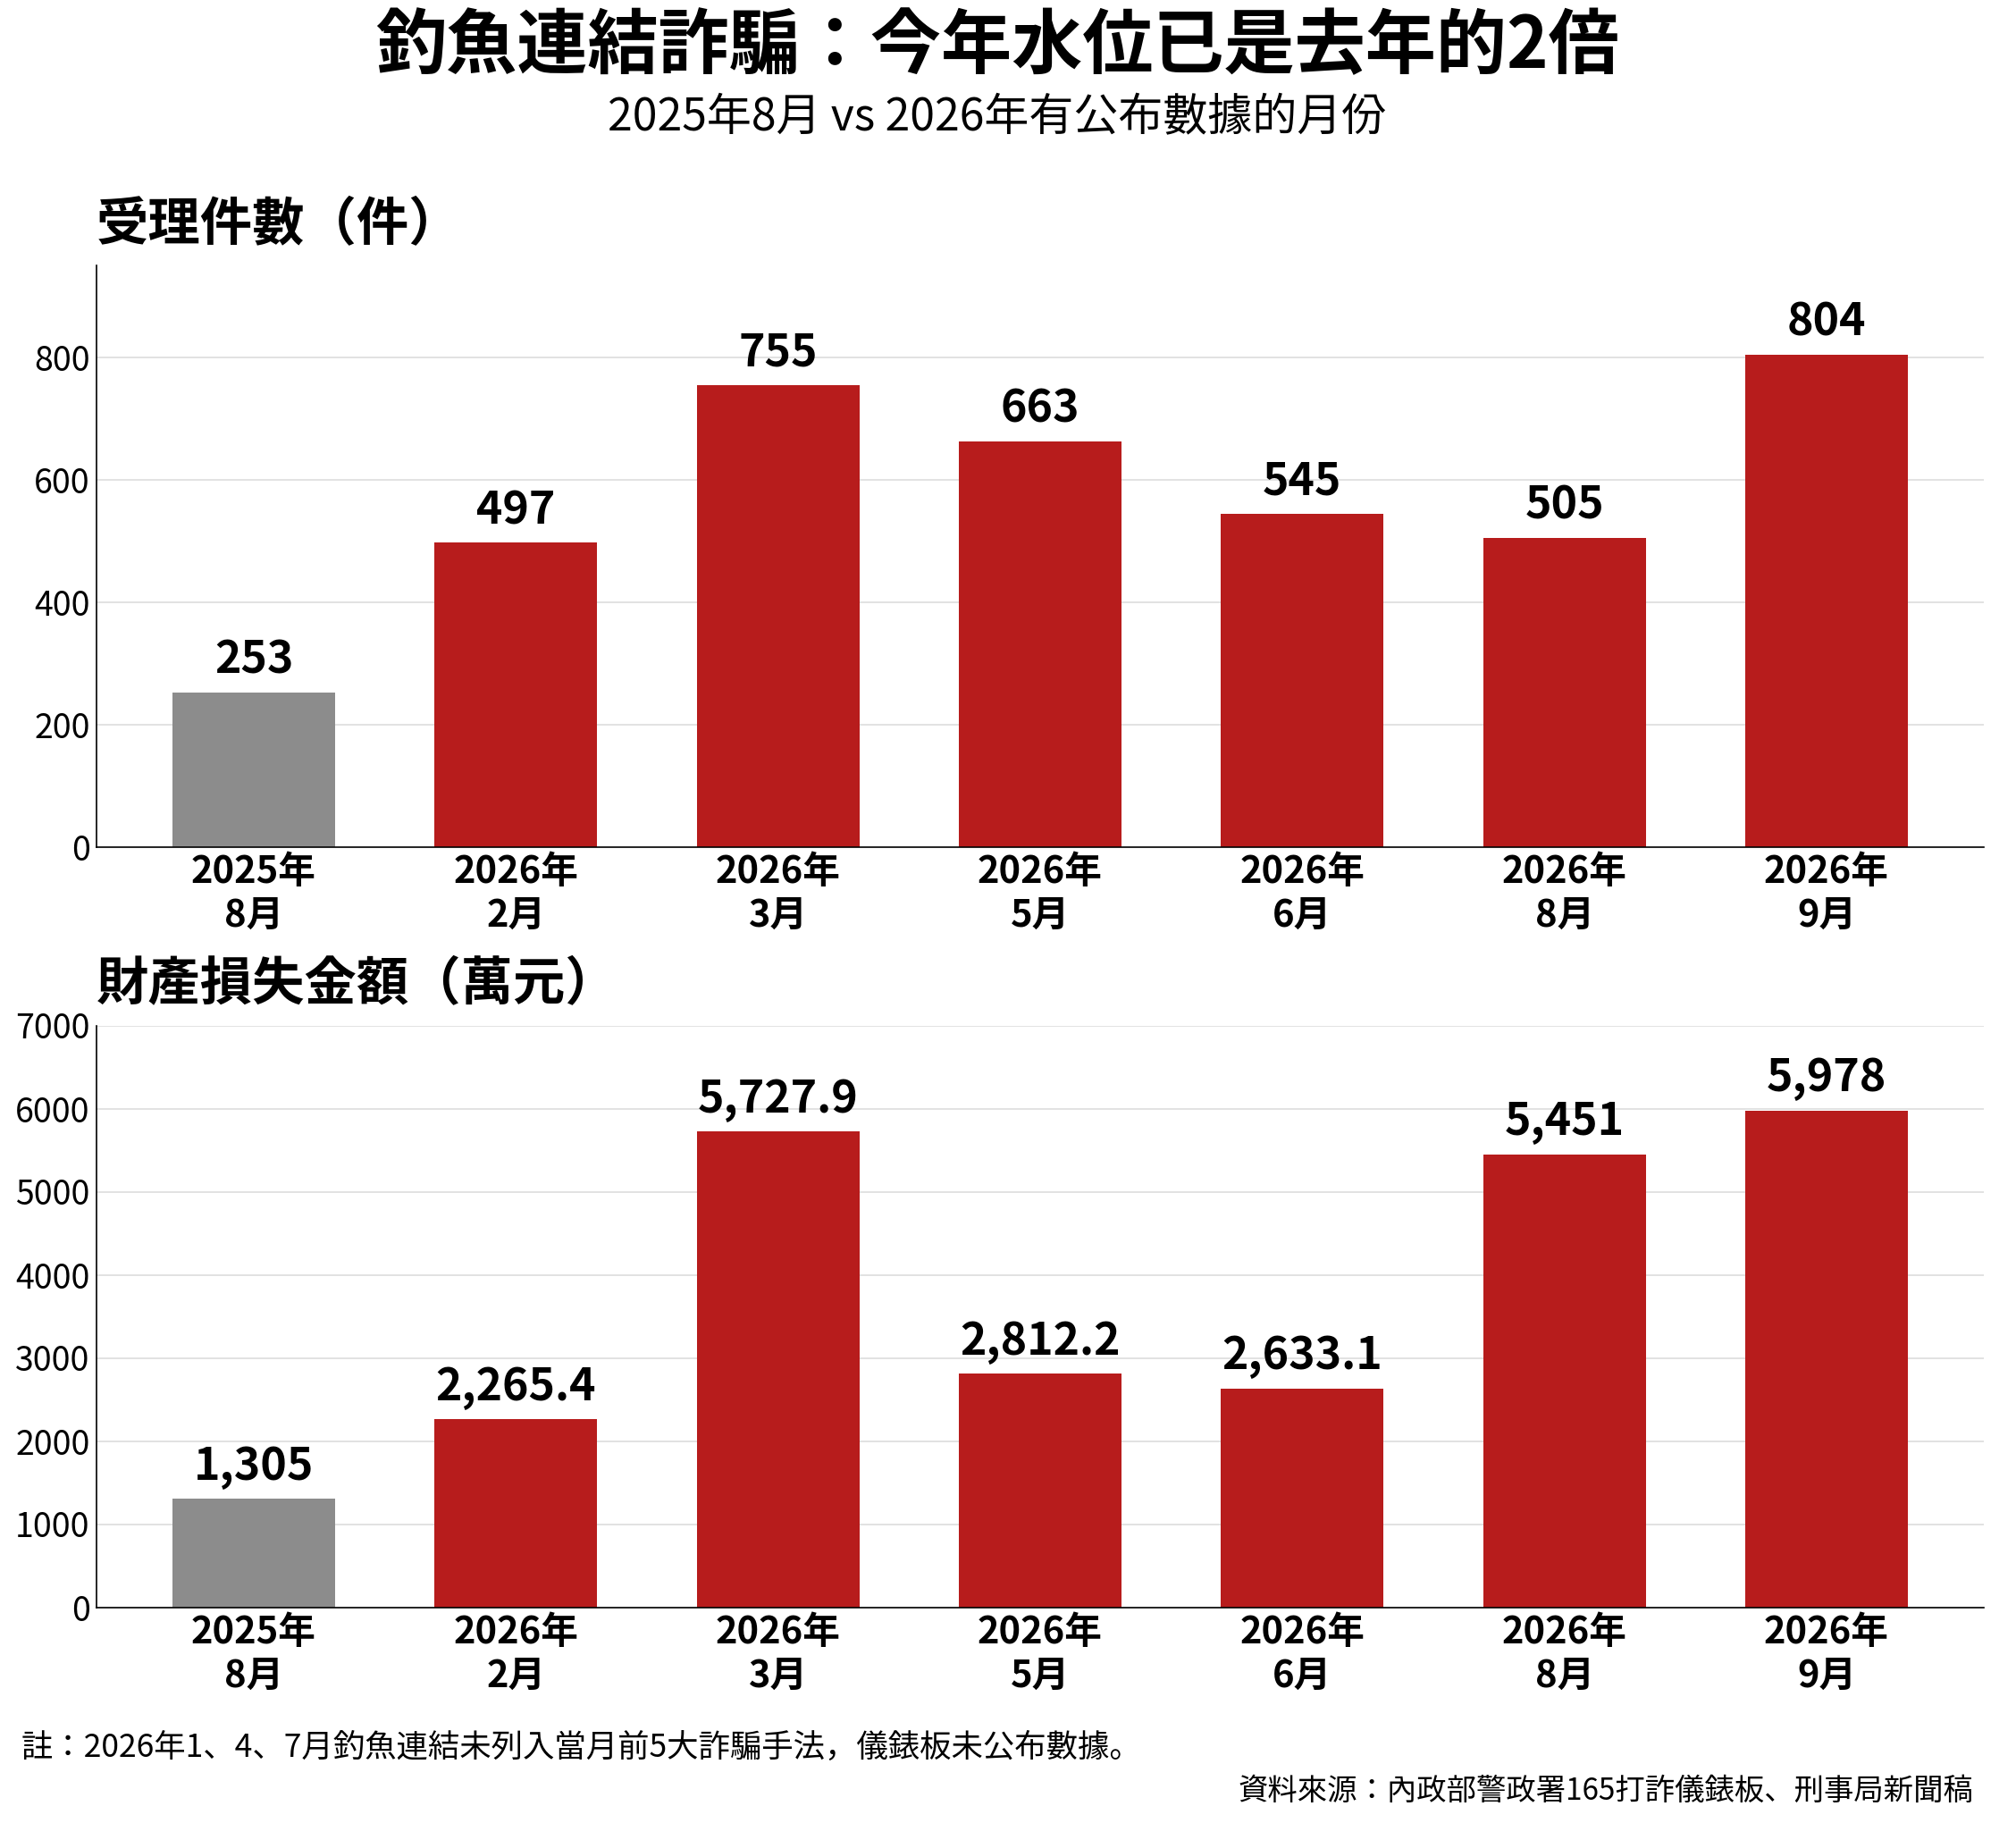
唯獨釣魚連結詐騙逆勢擴張。刑事局公布,2026年8月釣魚連結受理505件、財損5,451萬元,比去年同期增加99.6%與317.7%。今年各月受理件數在500至800件之間,9月的804件、財損5,978萬元都是今年新高,每件平均損失也明顯拉高。最常見的是假冒中華電信、遠通電收、ETC的收費通知,以「點數即將到期」「停車費未繳」騙取信用卡資料。
多數案件仍需要使用者自己輸入資料、安裝App或按下授權才會得手,但駭客也在想辦法讓人更容易「誤觸」:入侵管理不善的正常網站偷塞轉址程式,或買下廣告版位散布假連結,手機螢幕小,廣告又常貼在按鈕旁邊。
連企業設備都成了詐騙工具。165打詐儀錶板「遭入侵盜撥話務設備」專區顯示,被駭客入侵、拿來撥打詐騙電話的企業總機,從7月的8款設備、8次,增加到8月的18款、24次。詐騙電話借用正常企業的線路撥出,民眾更難分辨真假。
虛擬貨幣錢包:一次授權,資產就清空
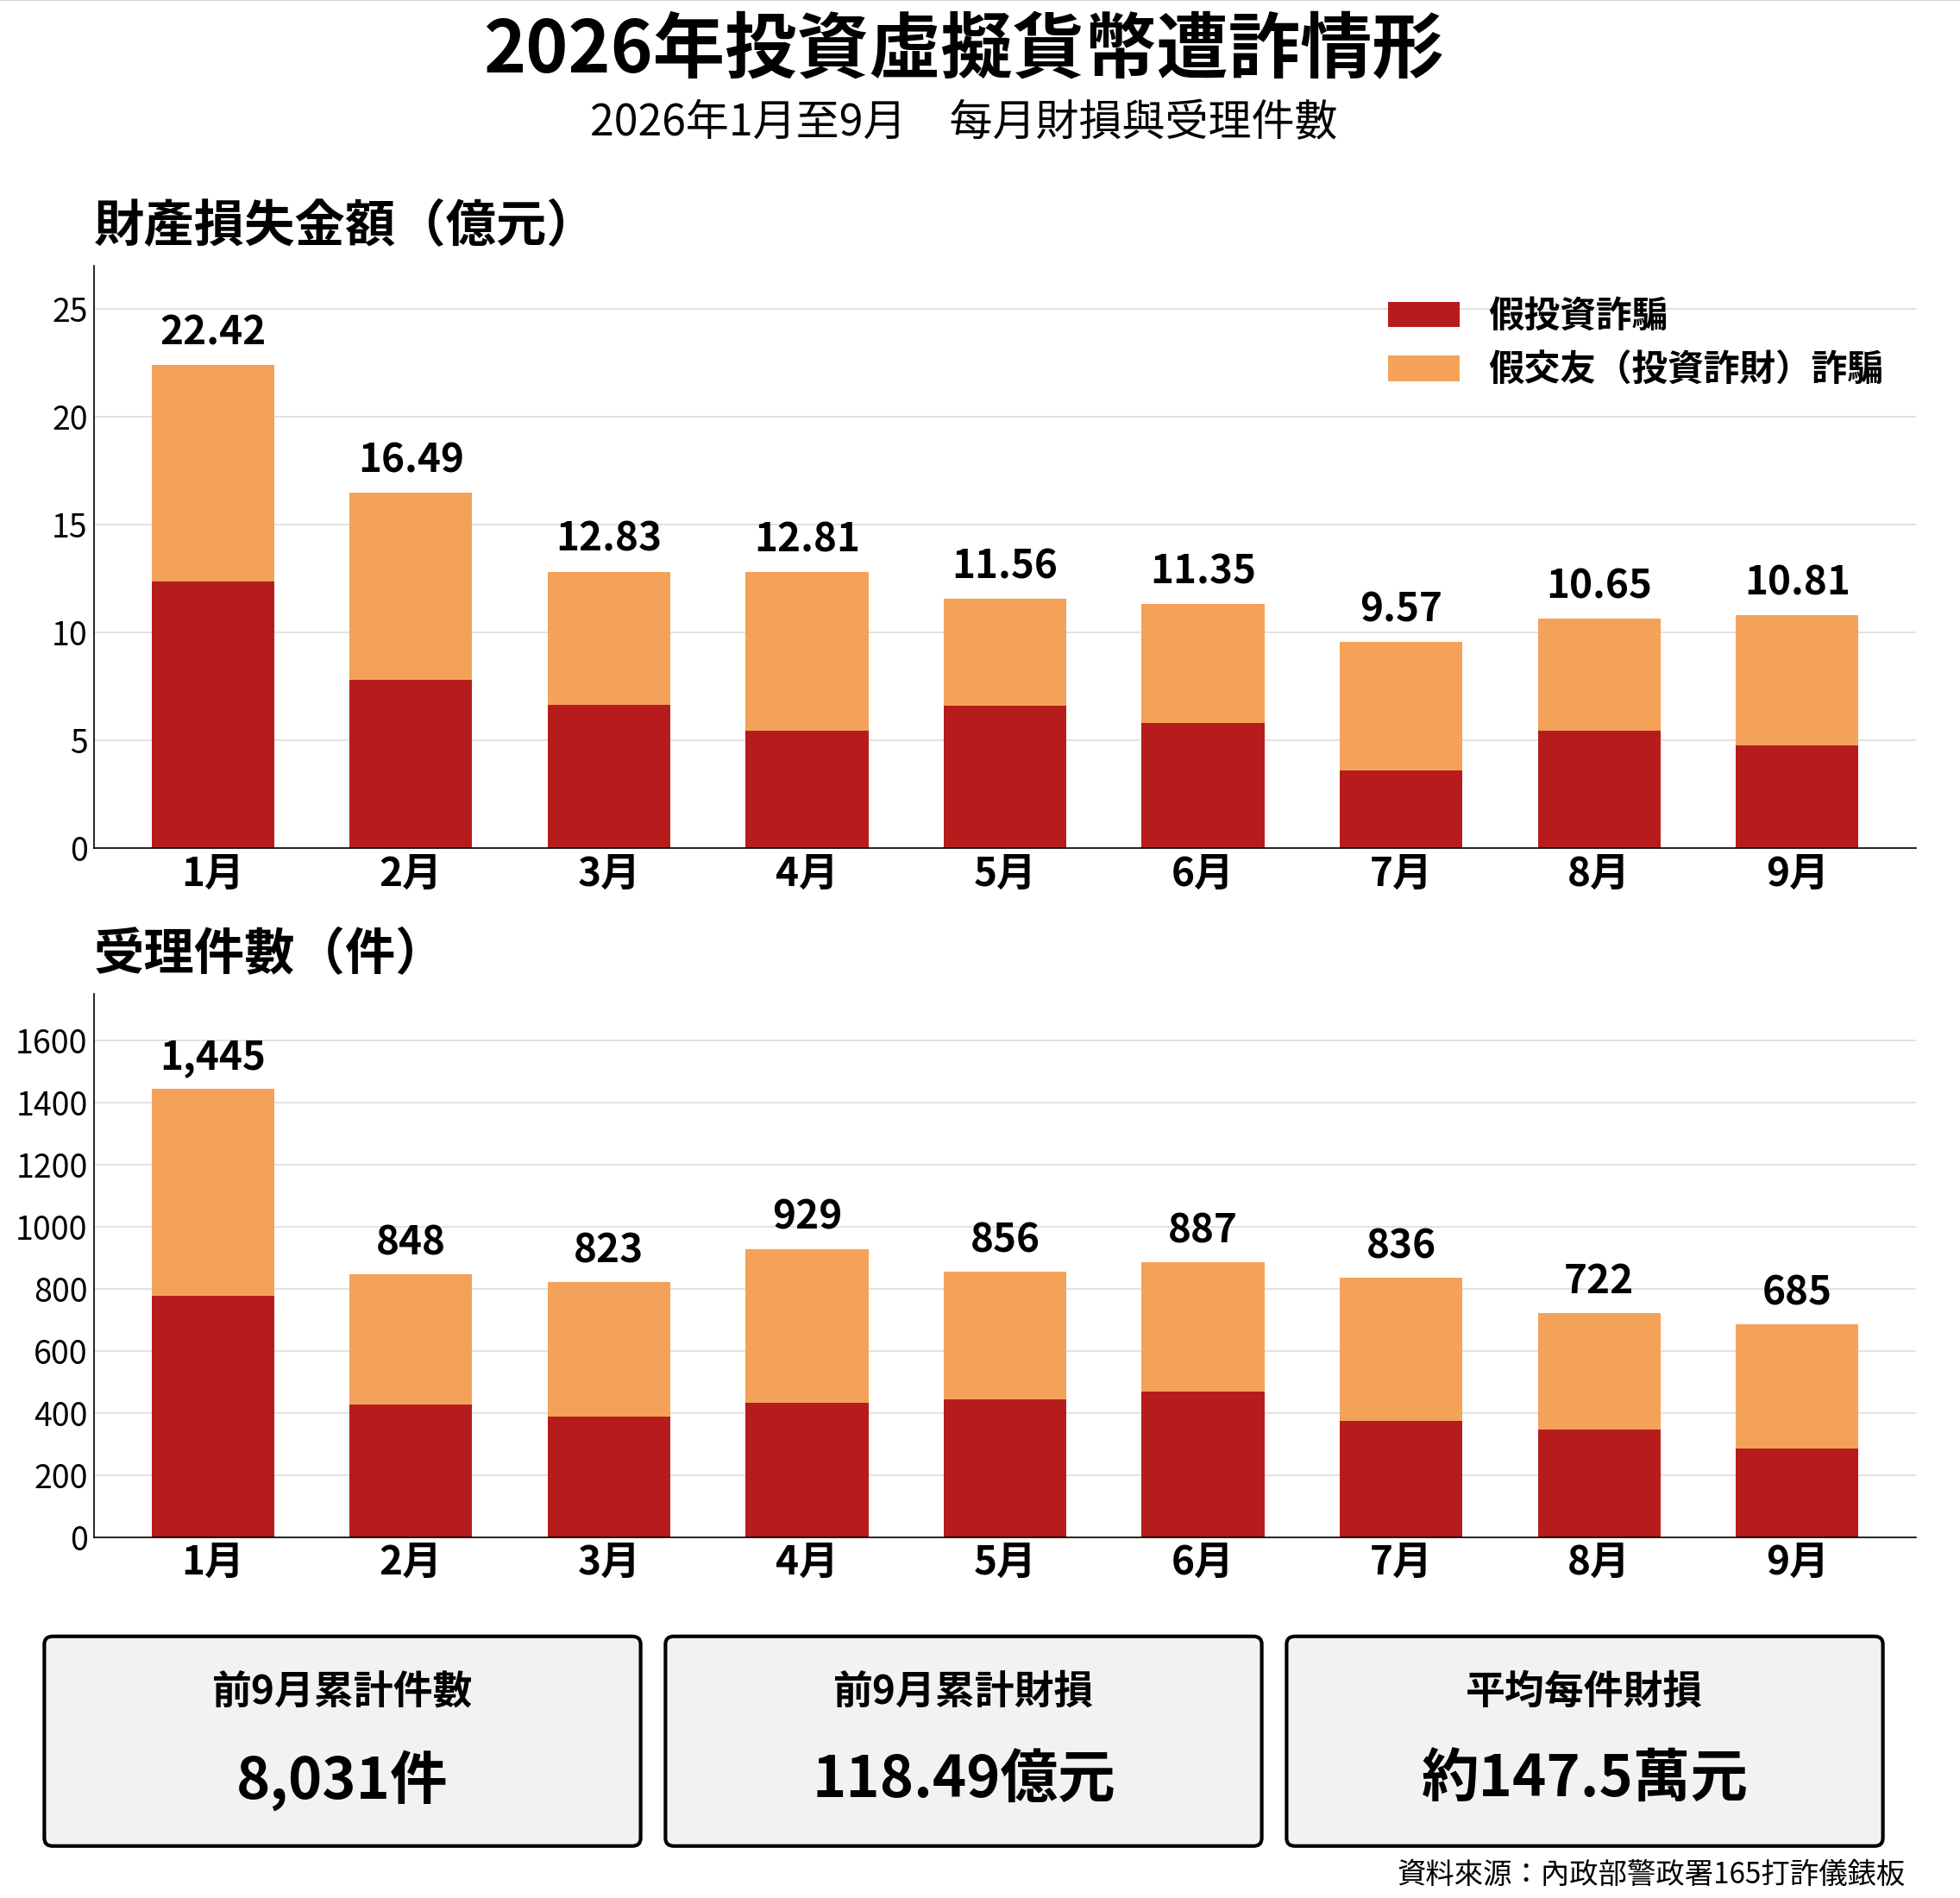
虛擬貨幣是技術型詐騙最集中的地方。165打詐儀錶板統計,2026年前9月投資虛擬貨幣遭詐累計8,031件、財損118.49億元,平均每件約147.5萬元,是全體詐騙平均的3.7倍;只占約8%的件數,卻造成約30%的財損。
國外已出現專門清空錢包的釣魚工具「錢包清空器」(wallet drainer)。它不必偷到助記詞,只要誘導用戶在假網站點擊「領取」「連接錢包」並簽署授權,就能把資產轉走。Chainalysis統計,2025年遭竊的虛擬貨幣超過34億美元,其中7.13億美元來自個人錢包被入侵。最極端的案例發生在2026年1月,一名Trezor硬體錢包用戶被假客服引導念出助記詞,單人損失約2.8億美元。
台灣也已出現相關手法。國內交易所幣託把這類手法稱為「智能合約惡意授權:假持幣、真盜幣」,並警告詐騙集團會架設假交易所網頁、假LINE官方帳號與假App。北檢偵辦的絕對能源案,主嫌被控以DeFi「借貸智能合約」承諾月息3%至7%,誆騙金額達50億元。
出事之後很難追回。國內律師的實務整理指出,警方的「圈存」只對銀行帳戶有效,交出助記詞或私鑰後,錢包往往在極短時間內被轉空。《虛擬資產服務法》雖已在2026年6月三讀,最快2027年第一季施行,但它管的是交易所,管不到區塊鏈本身,鏈上轉帳無法撤回。相較之下,股票交易必須經過受監理的券商與集保體系,出事時至少有人可以找。
防線失效,誰的生意變好
傳統防毒靠「特徵比對」認得已知病毒,但AI能讓惡意程式每次長得不一樣,多數攻擊甚至不用病毒;AI寫的釣魚訊息也沒有錯字,過去靠「看起來怪怪的」來辨識的方法跟著失靈。
資安預算因此流向三類持續性服務:身分驗證與存取管理、24小時盯異常的偵測與回應(SOC、MDR、EDR),以及郵件與簡訊防護。另一條較慢但確定的需求來自法規,歐盟網路韌性法案(CRA)要求聯網產品符合資安規範,推動資安硬體汰換。全球最賺錢的資安軟體平台多在美國,台灣廠商主要站在代理整合、在地服務與硬體代工的位置。
台灣資安股,兩種獲利模式
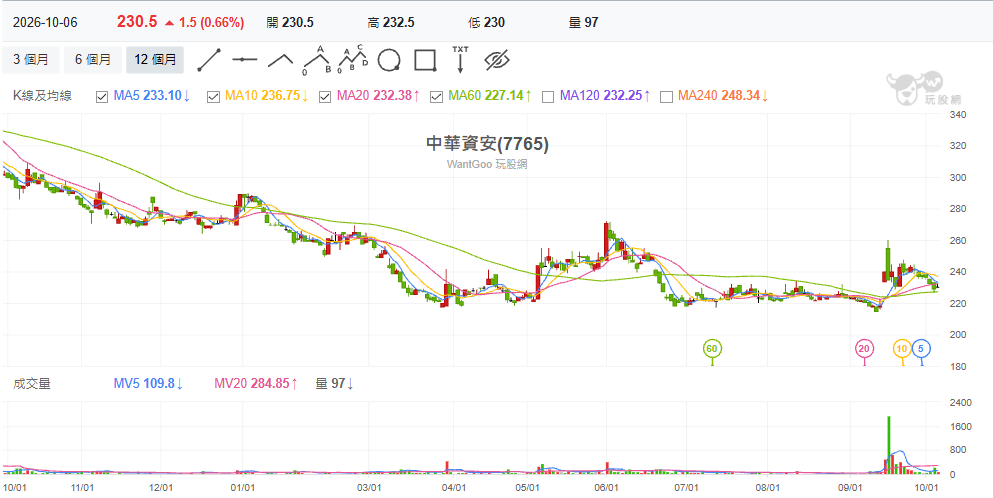
純資安服務:中華資安(7765)
中華資安是中華電信旗下的資安子公司,2025年9月上市,是台股中資安業務純度最高的公司。2026年上半年營收11.82億元、年增21%,稅後淨利2.51億元、年增13%;毛利率46%、營業利益率25%,是典型的服務型獲利結構。最新9月營收2.05億元、年增31.41%,前9月累計17.44億元、年增18.68%。<詳細營收資訊可點選此連結查看-玩股網-中華資安(7765)每月營收>
營收分三塊:向電信用戶收月租的上網資安服務,上半年3.05億元、年增7%;SOC/MDR監控、資安檢測與紅隊演練等資安專業服務,5.71億元、年增6%;資安商品銷售3.06億元、年增95%,主因大型海內外專案完成驗收與設備銷售暢旺。海外營收雖只有2,470萬元,但年增233%。
成長品質需要細看。上半年營收年增21%,淨利只年增13%,獲利成長落後營收;EPS 6.16元僅年增2%,原因是上市前增資擴大股本。最具價值的持續性營收5.56億元,只年增8.7%、占總營收47%,成長主力來自一次性的商品銷售。中華資安在2025年也投資台灣AI資安原廠奧義智慧的母公司6,500萬元。
代理整合:零壹(3029)
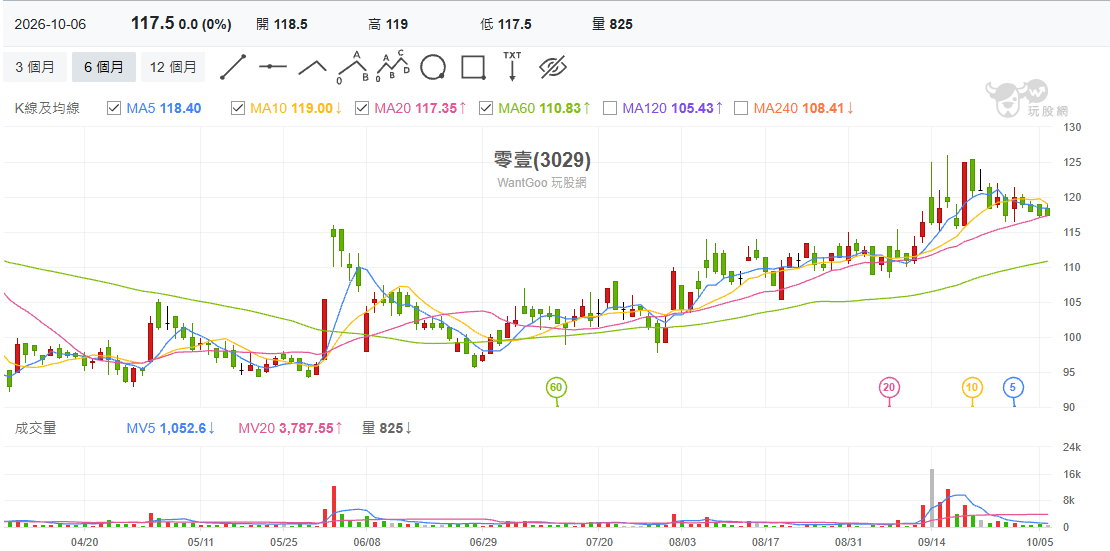
零壹是台灣最大軟體代理商,也是VMware在台獨家代理商,2024年時已是輝達GPU台灣市場最大代理商。8月營收34.88億元、年增44.4%,創歷史新高;9月營收27.72億元,月減20.52%、年增38.64%,前9月累計236.21億元、年增22.03%。第三季營收約95.01億元,比第二季的72.42億元成長約31%、年增約47%,而第二季本身已是營收與獲利同創單季新高。公司內部目標全年280億元以上、力拚300億元;以前9月的進度計算,第四季月均只要約21億元就能達到300億元,低於第三季月均約31.7億元的水準。<詳細營收資訊可點選此連結查看-玩股網-零壹 (3029)每月營收>
以通路股來說,零壹的獲利能力相當突出。第一季營業利益率5.61%、第二季7%;相較之下,台灣最大IT通路商聯強上半年營業利益率2.49%,已是該公司歷年新高。差距來自零壹以軟體、資安與訂閱制產品為主,加值空間比單純轉賣硬體大;成為VMware在台獨家代理後,零壹大規模改為訂閱制銷售,訂閱制營收一度占總營收近4成。
配息也相當穩定。現金股利從2016年的1.2元逐年增加到今年的5.5元,2020年以來每年發放率都在八成以上,截至2025年已連續16年配發股利,兼具成長與配息的特性。需要留意的是,成長動能來自AI伺服器、雲端與資安等多條產品線,資安只是其中之一;代理權也終究取決於原廠的通路政策。
最好的防線,是紮實的投資基本功
技術再進步,多數攻擊最後一步仍要使用者自己動手。刑事局提出「暫停、先查、再行動」,落到日常可以濃縮成三個不做:不點訊息裡的連結,繳費、查帳一律自己開官方App;不給任何人驗證碼,包括親友帳號傳來的要求;不從簡訊或網頁下載App,也不輕易授權錢包或「無障礙」權限。投資只走政府核准的券商與平台,網路上認識的對象一提到投資、帶單或虛擬貨幣,就該停下來查證。
說到底,關鍵在自己具備判斷能力,假投資與假交友詐騙之所以得手,往往是因為投資人把判斷交給了網路上的「老師」或「帶單群組」。與其等別人報明牌,不如自己學會看營收、財報與籌碼,養成用數據檢驗說法的習慣。玩股網提供個股數據、籌碼資訊與投資教學內容,可以作為打好投資基本功的起點;看得懂數字之後,「詐騙話術」自然就站不住腳。
本文內容僅供參考,無任何買賣建議,投資人應謹慎評估,風險自負。


